
Kodimu verwendet Ende-zu-Ende-Verschlüsselung: Aufgabennamen, Beschreibungen, Projektnotizen und Ideen werden im Browser verschlüsselt, bevor sie an den Server gesendet werden. Der Server speichert nur Chiffretext und besitzt keinen Schlüssel, um ihn zu lesen — ein Zero-Knowledge-Design. Nicht einmal Kodimu kann Ihre Daten lesen.
So funktioniert es
- Wenn Sie die Verschlüsselung aktivieren, erzeugt Ihr Browser einen zufälligen Datenschlüssel (AES-256-GCM). Dieser Schlüssel ver- und entschlüsselt Ihre Inhalte.
- Ein zweiter Schlüssel wird mit PBKDF2 (600.000 Iterationen, SHA-256) und einem zufälligen Salt aus Ihrem Passwort abgeleitet. Er dient nur dazu, den Datenschlüssel zu „umhüllen“.
- Der Server speichert den umhüllten Datenschlüssel, das Salt und den Chiffretext. Ihr Passwort und der entschlüsselte Schlüssel verlassen Ihr Gerät nie.
- All das läuft über die standardisierte Web Crypto API Ihres Browsers — ohne Plugins, ohne Drittbibliotheken.
Was verschlüsselt wird
Im Browser verschlüsselt:
- Aufgabennamen und -beschreibungen, einschließlich Unteraufgaben und Inbox-Einträgen
- Projektnotizen und Ideen
Im Klartext gespeichert, weil der Server sie zum Betrieb der App braucht:
- Ihre E-Mail-Adresse (für Anmeldung und Passwort-Zurücksetzung)
- Strukturdaten: zu welchem Projekt eine Aufgabe gehört, Phasen, Prioritäten, Zeitstempel
- Zeiten der Fokus-Sitzungen (Start, Ende, Pausen) — der Aufgabentext dahinter bleibt verschlüsselt
Wiederherstellungsschlüssel (Recovery Key)
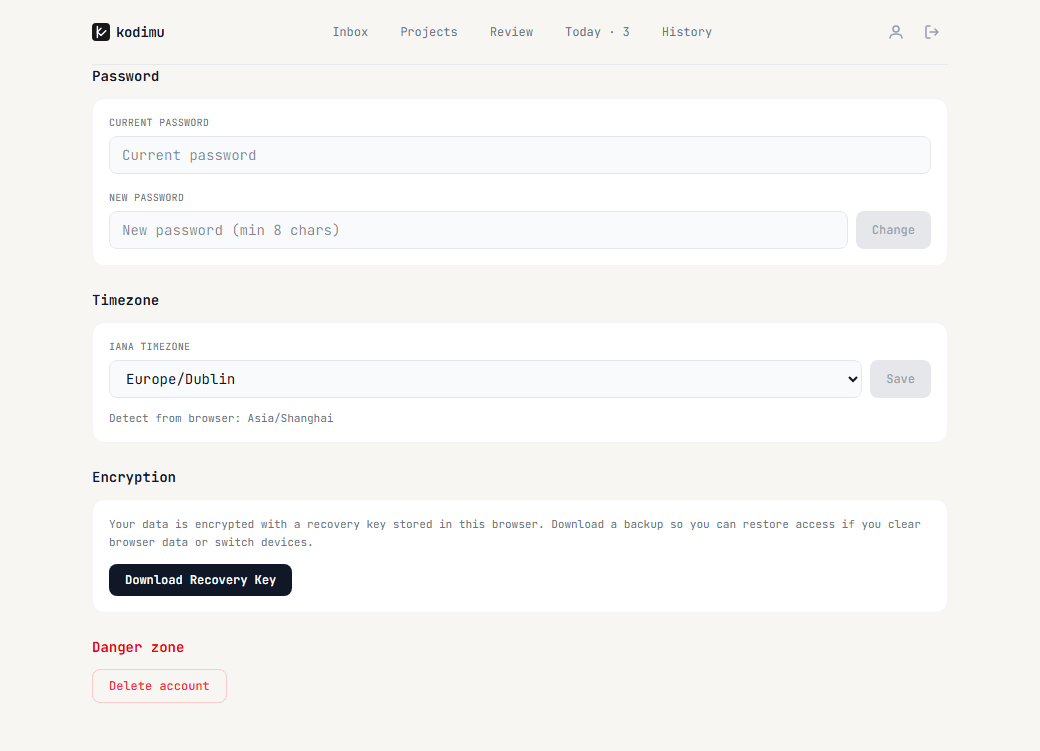
Weil der Server Ihre Daten nicht entschlüsseln kann, kann er sie auch nicht für Sie wiederherstellen, wenn Sie Ihr Passwort vergessen. Öffnen Sie Einstellungen → Encryption und klicken Sie auf Download Recovery Key, um Ihren Schlüssel als Sicherungsdatei zu speichern.
Wo liegen die Daten
Kodimu läuft auf Vercel mit einer PostgreSQL-Datenbank; die Infrastruktur steht in den USA. Dank des Zero-Knowledge-Designs spielt der Serverstandort eine viel kleinere Rolle als sonst: Was dort liegt, ist Chiffretext. Details finden Sie in der Datenschutzerklärung.